


Swiċċijiet industrijali saru indispensabbli fl-awtomazzjoni industrijali moderna. Ir-reżistenza għall-interferenza robusta, l-affidabbiltà u l-istabbiltà tagħhom jissodisfaw it-talbiet tal-komunikazzjoni ta 'awtomazzjoni industrijali, monitoraġġ, u oqsma oħra. Huma jgħaqqdu, jimmaniġġjaw, u jikkoordinaw apparati u sistemi varji, li jipprovdu ambjent ta 'komunikazzjoni stabbli u effiċjenti għall-awtomazzjoni industrijali. Meta jiġu kkonfigurati swiċċijiet industrijali, għandha tingħata attenzjoni lil serje ta 'punti ewlenin biex tisfrutta bis-sħiħ il-prestazzjoni, is-sigurtà u l-affidabbiltà tagħhom. Dan l-artikolu se jiffoka fuq il-passi u l-konsiderazzjonijiet importanti għall-konfigurazzjoni tal-iswiċċ industrijali biex jgħin jottimizza n-netwerks industrijali.
Allokazzjoni ta' l-Indirizzi IP u Subnetting
L-allokazzjoni tal-indirizz IP u s-subnetting għal swiċċijiet industrijali huma passi ta 'konfigurazzjoni kritiċi, li jiżguraw li l-apparati jikkomunikaw b'mod korrett filwaqt li jżommu l-indipendenza loġika. Dan li ġej jiddeskrivi l-passi:
Allokazzjoni tal-Indirizz IP:
- Ifhem il-pjan tan-netwerk biex tiddetermina l-firxa tal-indirizz IP, il-maskra tas-subnet, il-portal, eċċ.
- Agħżel Medda ta' Indirizz IP:Agħżel firxa ta' indirizzi IP mhux użata bbażata fuq il-pjan biex tevita kunflitti.
- Assenja l-IP għall-Iswiċċ:Idħol fl-interface tal-ġestjoni u ssettja l-indirizz IP għall-interface tal-ġestjoni tas-swiċċ.
- Ikkonfigura Gateway Default:Issettja l-gateway default, tipikament l-indirizz IP tar-router jew firewall konness.
Diviżjoni tas-Subnet:
- Iddetermina Pjan tas-Subnet:Ikkunsidra t-tqassim tan-netwerk, ir-rekwiżiti funzjonali u s-sigurtà biex tiddetermina n-numru ta 'subnets u l-ħtiġijiet tal-indirizz IP.
- Agħżel Subnet Mask:Agħżel maskra tas-subnet ibbażata fuq in-numru ta 'hosts biex tiżgura indirizzi IP suffiċjenti.
- Aqsam Subnets:Aqsam il-firxa tal-IP skont il-maskra tas-subnet biex tiggarantixxi biżżejjed indirizzi IP għall-użu tal-host.
- Assoċja VLANs u Subnets:Uża VLANs biex iżola l-apparati, billi jassoċja kull VLAN ma' subnet speċifiku.
- Ikkonfigura r-Rotot:Jekk tkun meħtieġa komunikazzjoni cross-subnet, ikkonfigura r-routers jew swiċċijiet tas-Saff 3 biex jippermettu t-trażmissjoni tad-dejta.
- Ittestja l-Konnettività u l-Komunikazzjoni:Ivverifika li l-apparati fuq subnets differenti jistgħu jikkomunikaw bejniethom.
Konfigurazzjoni VLAN
Il-konfigurazzjoni ta 'VLANs loġikament tiġbor l-apparati, ittejjeb is-sigurtà u l-effiċjenza tal-ġestjoni filwaqt li tevita maltempati ta' xandir.
- Idħol fl-interface tal-ġestjoni:Aċċessa għall-interface tal-ġestjoni tal-iswiċċ permezz tal-indirizz IP tagħha.
- Oħloq VLAN:Stabbilixxi VLAN ġdid fi ħdan is-settings tal-VLAN.
- Żid VLAN:Assenja ID u isem lill-VLAN.
- Portijiet Assoċjati:Speċifika liema portijiet jappartjenu għall-VLAN, immarkati jew mhux immarkati.
- Ikkonfigura l-Interfaces tal-VLAN:Stabbilixxi interfaces virtwali għal kull VLAN, inklużi l-indirizzi IP.
- Komunikazzjoni tat-Test:Ivverifika l-apparati f'VLANs differenti jistgħu jikkomunikaw b'mod normali u jittestjaw ir-rotot.
- Ikkonfigura t-Tagging VLAN (Mhux obbligatorju):Issettja t-tikkettar meta tgħaddi informazzjoni VLAN bejn swiċċijiet multipli.
- Ħlief Konfigurazzjoni:Issejvja u applika l-bidliet wara li tlesti s-setup.
Konfigurazzjoni tal-Port
Ikkonfigura l-limitazzjoni tar-rata, il-modalità duplex, il-kontroll tal-fluss, u settings oħra għal kull port. It-throttling tal-bandwidth jikkontrolla l-fluss tat-traffiku biex itejjeb il-prestazzjoni tan-netwerk.
- Ikkonfigura limiti tar-rata għal xenarji speċifiċi, bħall-prevenzjoni tat-traffiku eċċessiv milli jaffettwa l-prestazzjoni.
- Żgura rekwiżiti ta' bandwidth għal applikazzjonijiet kritiċi filwaqt li tipprevjeni applikazzjonijiet mhux-kritiċi milli jaffettwaw il-prestazzjoni.
- Illimita l-maltempati tax-xandir biex tnaqqas il-konġestjoni tan-netwerk u l-instabilità.
- Evita l-eżawriment tar-riżorsi u żomm operazzjoni stabbli tan-netwerk.
- Ipprovdi pedament għall-implimentazzjoni tal-politiki tal-QoS billi tistabbilixxi rati differenti bbażati fuq ir-rekwiżiti.
Konfigurazzjoni STP/RSTP/MSTP
Spanning Tree Protocol (STP), Rapid Spanning Tree Protocol (RSTP), u Multiple Spanning Tree Protocol (MSTP) jipprevjenu loops u jtejbu l-istabbiltà tan-netwerk.
- STP:Konverġenza aktar bil-mod, adattata għal netwerks sempliċi.
- RSTP:Konverġenza aktar mgħaġġla, tipprovdi skoperta ta 'linja rapida.
- MSTP:Kontroll tal-linja aktar granulari, adattat għal netwerks kbar.
Meta tikkonfigura STP/RSTP/MSTP, innota dawn id-dettalji ewlenin:
Konfigurazzjoni STP:
- Għażla tal-Root Bridge:L-għażla tal-pont tal-għeruq hija pass kritiku fl-STP. Ipprijoritizza l-iswiċċ bl-inqas prijorità u l-indirizz MAC bħala l-pont ta 'l-għeruq biex tiżgura l-iqsar triq.
- Konfigurazzjoni tar-Rwol tal-Port:Il-portijiet tal-iswiċċ għandhom rwoli distinti, bħal portijiet tal-għeruq, portijiet magħżula, u portijiet alternattivi. Żgura li kull port tal-iswiċċ jiġi assenjat b'mod korrett ir-rwol tiegħu.
- Konfigurazzjoni tal-Ispiża tal-Port:Issettja valur tal-ispiża għal kull port, li jinfluwenza l-għażla tal-għeruq u l-portijiet magħżula. Portijiet bi spejjeż aktar baxxi huma aktar probabbli li jsiru portijiet magħżula.
- Ħin ta' Konverġenza:STP jikkonverġi bil-mod, potenzjalment jikkawża qtugħ tan-netwerk. Ikkunsidra li tuża protokolli alternattivi tas-siġar li jkopru għal konverġenza aktar mgħaġġla.
Konfigurazzjoni RSTP:
- Konverġenza Mgħaġġla:L-RSTP jipprovdi konverġenza rapida, iżda l-varjazzjonijiet tan-netwerk ikkawżati minn bidla rapida tar-rwoli tal-port u l-istati għadhom jeħtieġu attenzjoni.
- Portijiet Dedikati:RSTP jintroduċi l-kunċetti ta 'portijiet dedikati u portijiet żejda, jeliminaw il-ħtieġa għal portijiet alternattivi u jnaqqas it-tranżizzjonijiet bla bżonn tal-istat tal-port.
Konfigurazzjoni MSTP:
- Diviżorju tal-Istanza:MSTP jippermetti qsim f'istanzi multipli, kull wieħed kapaċi li jkun fih VLANs multipli. Żgura li l-qsim tal-VLAN ta' kull istanza u l-ID tal-istanza huma kkonfigurati b'mod korrett.
- Għażla tal-Root Bridge:Kull istanza teħtieġ pont tal-għeruq. Żgura li l-għażla tal-pont tal-għeruq u l-issettjar tal-prijorità huma korretti.
- Assoċjazzjoni tal-Istanza:Kun żgur li l-VLANs huma assoċjati b'mod korrett mal-istanzi tal-MSTP biex jinkiseb kontroll tal-loop -aktar fin.
- Konfigurazzjoni Sinkronizzata:Il-konfigurazzjonijiet tal-MSTP fuq swiċċijiet multipli għandhom ikunu sinkronizzati biex jinżamm kontroll konsistenti tal-linja.
Konsiderazzjonijiet Komuni:
- Kompatibbiltà tal-verżjoni:Żgura li swiċċijiet jappoġġjaw il-verżjoni STP magħżula u jżommu l-kompatibilità ma 'swiċċijiet oħra.
- Settings ta' Prijorità:Is-settings tal-prijorità tal-iswiċċ jinfluwenzaw l-għażla tal-pont tal-għeruq u għandhom jiġu kkonfigurati b'mod xieraq fin-netwerk.
- Għażla ta' Protokoll Uniku:STP, RSTP, u MSTP jeskludu lil xulxin. Agħżel u kkonfigurat protokoll wieħed biex tevita kunflitti.
- Monitoraġġ Regolari:Wara l-konfigurazzjoni, timmonitorja perjodikament l-istatus STP biex tiżgura s-saħħa tan-netwerk.
- Issolvi l-problemi:Waqt fallimenti tan-netwerk, il-konfigurazzjoni u l-istatus STP għandhom jitqiesu bħala fatturi potenzjali li jikkontribwixxu.
Billi tagħti attenzjoni għal dawn id-dettalji, tista 'tevita n-nases komuni meta tikkonfigura STP, RSTP, u MSTP, tistabbilixxi topoloġija tan-netwerk stabbli u kontroll effettiv tal-linja.
Konfigurazzjoni tal-QoS
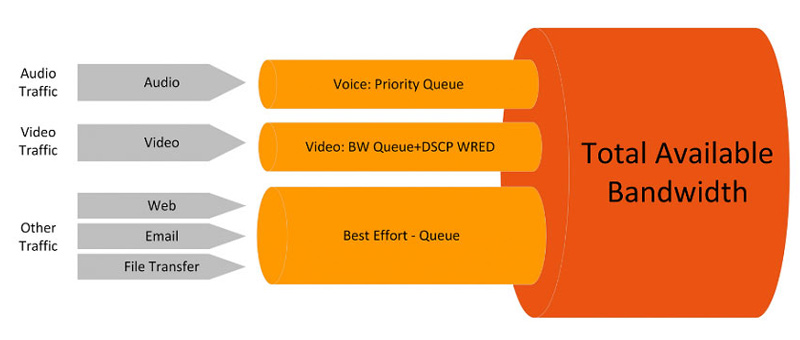
Ikkonfigura l-QoS biex tiżgura li t-traffiku kritiku jirċievi allokazzjoni ta' bandwidth ta' prijorità u tgħolli l-prijorità tat-traffiku ta'-ħin reali.
- Iddetermina l-klassifikazzjoni tat-traffiku bbażata fuq ir-rekwiżiti, bħal awdjo, vidjo, u data.
- Identifika t-tipi ta' traffiku billi tuża regoli ta' klassifikazzjoni u waqqaf limiti ta' bandwidth.
- Ikkonfigura l-kjuwijiet u l-algoritmi tal-iskedar biex jimmaniġġjaw kategoriji differenti tat-traffiku.
- Ittestja u ottimizza biex tiżgura li l-QoS tikseb ir-riżultati mixtieqa.
Konfigurazzjoni tas-Sigurtà
- Ippermetti s-sigurtà tal-port, l-awtentikazzjoni 802.1X, u l-filtrazzjoni tal-indirizz MAC biex tirrestrinġi l-aċċess għall-apparat.
- Ikkonfigura l-ACLs biex jikkontrollaw it-traffiku deħlin u ħerġin, u jipproteġu n-netwerk minn aċċess mhux awtorizzat.
- Issettja regoli għal applikazzjonijiet speċifiċi biex jissodisfaw ir-rekwiżiti ta 'konformità.
Hawnhekk aħna niffukaw fuq il-konfigurazzjoni ta 'ACLs (Listi ta' Kontroll tal-Aċċess), li jtejbu s-sigurtà tan-netwerk billi jipprevjenu aċċess mhux awtorizzat u traffiku malizzjuż milli jfixklu l-operazzjonijiet normali. Oqgħod attent meta tikkonfigura l-ACLs, billi żżomm mal-aħjar prattiki tas-sigurtà. Għal swiċċijiet industrijali, agħti attenzjoni partikolari għal dawn il-kunsiderazzjonijiet kritiċi:
- Għanijiet ta' Politika Ċari:Qabel ma tikkonfigura l-ACLs, iddefinixxi l-għanijiet tal-politika tiegħek. Iddetermina liema tipi ta' traffiku tirrestrinġi u taħt liema kundizzjonijiet tippermetti jew tiċħad it-traffiku.
- Disinn Preċiż tar-Regola:Iddisinja regoli ACL bi preċiżjoni massima biex tevita impatti mhux intenzjonati. Speċifikament, inkludi indirizzi IP preċiżi tas-sors u tad-destinazzjoni, numri tal-port, tipi ta 'protokoll, eċċ fir-regoli. Evita wildcards wesgħin wisq biex tevita li t-traffiku leġittimu jiġi mblukkat.
- Ordni tar-Regola:Ir-regoli ACL huma mqabbla sekwenzjali, u jagħmlu l-ordni kritika. Poġġi l-aktar regoli komuni l-ewwel, segwiti minn regoli aktar stretti u speċifiċi. Dan jiżgura li t-traffiku frekwenti jitqabbel u jiġi pproċessat malajr.
- Firewall-bħal Politika:Meta tfassal l-ACLs, adotta approċċ bħal firewall-billi tiċħad it-traffiku kollu awtomatikament u żżid ir-regoli tal-permessi kif meħtieġ. Dan jgħin biex jipprevjeni traffiku mhux awtorizzat milli jidħol fin-netwerk.
- Prijorità u Logging:Xi swiċċijiet industrijali jappoġġjaw l-iffissar tal-prijoritajiet u l-għażliet tal-illoggjar għar-regoli ACL. Assenja prijoritajiet ogħla għal regoli kritiċi għal tqabbil preferenzjali. Barra minn hekk, l-abilitazzjoni tal-illoggjar tgħin it-traċċar u l-analiżi tat-traffiku li jkun dieħel u ħerġin.
- Ittestjar u Validazzjoni:Wara l-konfigurazzjoni tal-ACLs, l-ittestjar u l-validazzjoni bir-reqqa huma essenzjali. Żgura li r-regoli jiffunzjonaw kif maħsub mingħajr ma jimblukkaw involontarjament it-traffiku leġittimu jew joħolqu vulnerabbiltajiet tas-sigurtà. Ittestja l-effettività tal-ACL billi tuża traffiku simulat jew attwali.
- Backup u Irkupru:Qabel ma tagħmel konfigurazzjonijiet ACL, agħmel backup tal-konfigurazzjoni tal-iswiċċ. Dan jippermettilek terġa 'lura għal stat ta' ħidma preċedenti jekk jinqalgħu kwistjonijiet jew konfigurazzjonijiet jonqsu milli jilħqu l-aspettattivi.
- Reviżjoni u Aġġornamenti regolari:L-ambjenti u r-rekwiżiti tan-netwerk jistgħu jinbidlu maż-żmien. Huwa kruċjali li tirrevedi perjodikament ir-regoli ACL u taġġustahom jew taġġornahom kif meħtieġ.
- Dokumentazzjoni u Annotazzjonijiet:Żid annotazzjonijiet ċari u dokumentazzjoni mar-regoli ACL, billi tispjega l-iskop u l-intenzjoni ta 'kull regola. Dan jgħin lill-amministraturi oħra jifhmu l-konfigurazzjoni u jevita konfużjoni dwar l-għanijiet tar-regoli waqt modifiki futuri.
Link Aggregazzjoni
Link Aggregation hija teknoloġija li tgħaqqad konnessjonijiet tan-netwerk fiżiċi multipli (portijiet) f'rabta loġika waħda. Għandha l-għan li żżid il-bandwidth, tipprovdi redundancy, ittejjeb l-affidabbiltà, u tnaqqas l-impatt ta 'punti uniċi ta' falliment. Dan juri siewi ħafna f'ambjenti tan-netwerk b'tagħbija għolja, disponibbiltà għolja, u rekwiżiti stretti ta' redundancy.
Swiċċijiet ġestiti għandhom rwol kritiku f'dan il-proċess. Is-swiċċijiet industrijali ġestiti ta 'Guanglu Technology jipprovdu l-karatteristiċi ewlenin li ġejjin għall-aggregazzjoni tal-links:
- Konfigurazzjoni tal-Aggregazzjoni tal-Link:Ikkonfigura faċilment l-aggregazzjoni tal-links biex tgħaqqad rabtiet fiżiċi multipli f'rabta loġika waħda. L-amministraturi jistgħu jagħżlu liema portijiet jaggregaw u jiddefinixxu l-ibbilanċjar tat-tagħbija u l-metodi ta’ redundancy.
- Appoġġ għall-Protokoll:Swiċċijiet ġestiti jappoġġjaw protokolli speċifiċi essenzjali għall-aggregazzjoni tal-links, bħal LACP jew aggregazzjoni statika, li jiżguraw li l-links magħquda jiffunzjonaw b'mod korrett u jippermettu l-monitoraġġ tal-istatus.
- Monitoraġġ tal-Istat:Tissorvelja l-istatus tal-links aggregati, inkluż l-istatus tal-attività, l-użu tal-bandwidth, u l-ħsarat ta 'kull link fiżiku.
- Failover:Fi ħdan grupp ta' aggregazzjoni ta' links, jekk rabta fiżika waħda tfalli, links oħra jieħdu f'idejhom awtomatikament biex iżommu l-konnettività tan-netwerk.
- Ottimizzazzjoni tal-Prestazzjoni:Il-politiki tal-ibbilanċjar tat-tagħbija jistgħu jiġu kkonfigurati bbażati fuq rekwiżiti attwali, u jqassmu t-traffiku b'mod uniformi fuq links multipli biex timmassimizza l-utilizzazzjoni tal-bandwidth.
- Ġestjoni mill-bogħod:L-amministraturi jistgħu jikkonfiguraw u jimmonitorjaw l-aggregazzjoni tal-links mill-bogħod mingħajr{0}}preżenza fuq is-sit, u jtejbu l-effiċjenza tal-ġestjoni u l-veloċità tar-rispons.
Ġestjoni u Monitoraġġ
- Jippermettu protokolli ta' ġestjoni mill-bogħod (eż., SNMP) biex jimmonitorjaw l-istatus tal-iswiċċ.
- Ikkonfigura l-illoggjar għas-soluzzjoni tal-problemi u l-awditjar.
- Issettja aċċess SSH biex tikkodifika t-traffiku tal-ġestjoni remota.
- Wettaq backups tal-konfigurazzjoni regolari biex tevita t-telf tad-dejta.
Permezz ta 'dawn il-konfigurazzjonijiet, in-netwerks industrijali jistgħu jistabbilixxu ambjenti ta' komunikazzjoni stabbli, effiċjenti u siguri biex jilqgħu l-isfidi tal-awtomazzjoni industrijali. Kull pass għandu rwol kritiku fit-titjib tal-prestazzjoni tan-netwerk, is-sigurtà u l-affidabbiltà, u jeħtieġ aġġustamenti xierqa bbażati fuq rekwiżiti attwali tan-netwerk u mudelli ta 'hardware.